Intrusion et mots de passe modifiés : l'affaire d'espionnage à l'Otan révèle de possibles complicités
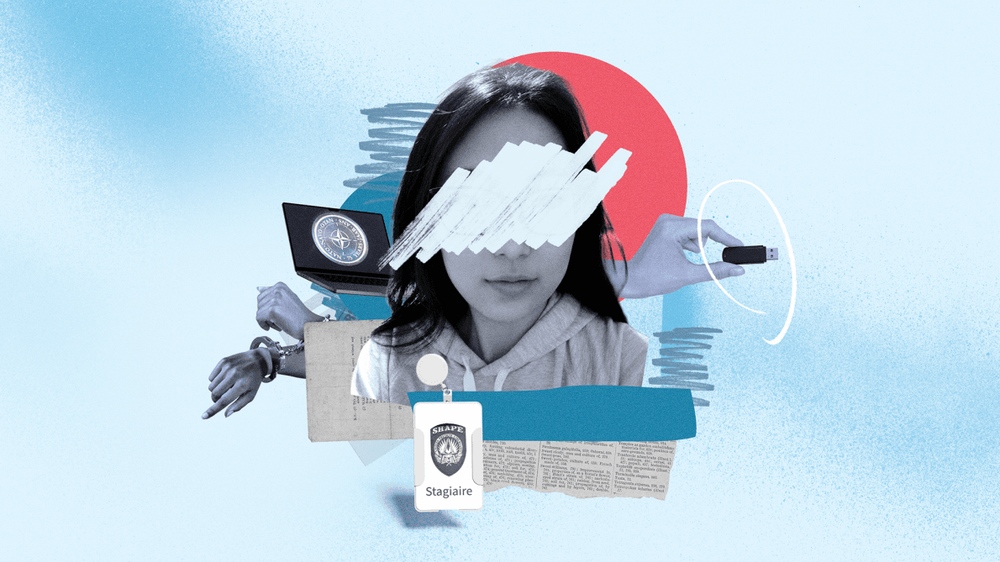
L'appartement de Claire Z., stagiaire au Shape soupçonnée d'espionnage au profit de Pékin, a été visité par des inconnus après sa perquisition par la police fédérale le 23 juillet. Ces individus ont pénétré par effraction dans cette résidence étudiante située à seulement 350 mètres de la prison de Mons, selon une enquête menée conjointement par Le Soir, l'hebdomadaire Knack, le média français La Lettre et la plateforme Follow the Money.
Cette intrusion soulève de sérieuses questions sur l'existence d'un réseau de soutien à la stagiaire arrêtée. L'effraction intervient dans un contexte où les services de sécurité belges ont détecté plusieurs anomalies troublantes, notamment des modifications de mots de passe sur des systèmes informatiques après l'interpellation de la suspecte.
Une affaire qui ébranle le commandement militaire de l'Otan
Le Shape (Supreme Headquarters Allied Powers Europe), quartier général opérationnel de l'Otan basé à Casteau près de Mons, est responsable de la planification et du commandement de toutes les opérations militaires de l'Alliance dans le monde. La jeune femme y travaillait au sein du département informatique, un poste stratégique qui lui donnait accès à des systèmes sensibles.
Son parcours professionnel révèle un passage par plusieurs organisations internationales de premier plan. Avant son arrivée au Shape, Claire Z. avait occupé des postes à l'Agence spatiale européenne en Italie et à l'Organisation mondiale du commerce en Suisse, établissant ainsi un curriculum qui lui ouvrait les portes d'institutions sensibles.
L'affaire a débuté lorsque les services de sécurité du Shape ont détecté une activité suspecte et alerté le Service général du renseignement et de la sécurité (SGRS), le service de renseignement militaire belge. Jugeant le dossier suffisamment grave, le SGRS l'a transmis au Parquet fédéral, déclenchant une enquête formelle.
Une stratégie d'infiltration qui cible les profils discrets
Selon les experts en sécurité, les services de renseignement chinois et russes orientent de plus en plus leurs efforts de recrutement vers des employés de rang inférieur et des stagiaires. Cette approche repose sur un calcul simple : ces profils attirent moins l'attention des services de contre-espionnage tout en ayant le potentiel d'accéder ultérieurement à des postes plus sensibles au sein des institutions de sécurité.
Cette tactique s'inscrit dans un contexte géopolitique tendu. En 2021, l'Otan a désigné la Chine comme un « défi sécuritaire » aux côtés des menaces actives en Russie et au Moyen-Orient. Les dirigeants de l'Alliance affirment que Pékin œuvre à saper l'ordre mondial et mène des campagnes de désinformation déstabilisatrices.
L'affaire Claire Z. n'est pas un cas isolé en Belgique. Entre 2021 et 2023, le Service de sûreté de l'État belge (VSSE) a été compromis par une opération de cyber-espionnage chinoise qui a intercepté environ 10% des courriels de l'agence, dans ce qui a été décrit comme la violation la plus grave de l'histoire du VSSE.
Une faille dans le système de vérification
L'affaire met en lumière une particularité du système de sécurité de l'Otan : l'Alliance ne procède pas elle-même à la vérification de son personnel. Chaque État membre reste responsable du contrôle de sécurité de ses propres ressortissants avant de leur délivrer une habilitation de sécurité valable pour l'accès aux installations de l'Otan. Ce système décentralisé crée potentiellement des angles morts dans la détection de menaces.
L'Otan maintient quatre niveaux de classification de sécurité : NATO CONFIDENTIAL, NATO SECRET, COSMIC TOP SECRET et des programmes compartimentés spéciaux. L'accès à ces différents niveaux est strictement hiérarchisé selon les fonctions. Une stagiaire au Shape n'a donc pas automatiquement accès aux secrets les plus profonds de l'Alliance, ce qui pourrait limiter la portée de la compromission.
Ce n'est pas la première fois que les institutions de l'Otan sont touchées par l'espionnage. En 2020, un officier français travaillant dans un quartier général de l'Otan en Italie a été inculpé pour avoir divulgué des informations à la Russie, démontrant que l'Alliance fait face à des défis sécuritaires persistants de la part de différents adversaires.
L'intrusion dans l'appartement de la suspecte et les manipulations informatiques détectées après son arrestation suggèrent l'existence d'un réseau organisé, transformant ce qui aurait pu être une affaire d'espionnage isolée en une opération potentiellement plus vaste qui préoccupe désormais les services de sécurité belges et l'Otan.